Quishing: Wenn der QR-Code auf dem Parkautomaten zur Kontofalle wird
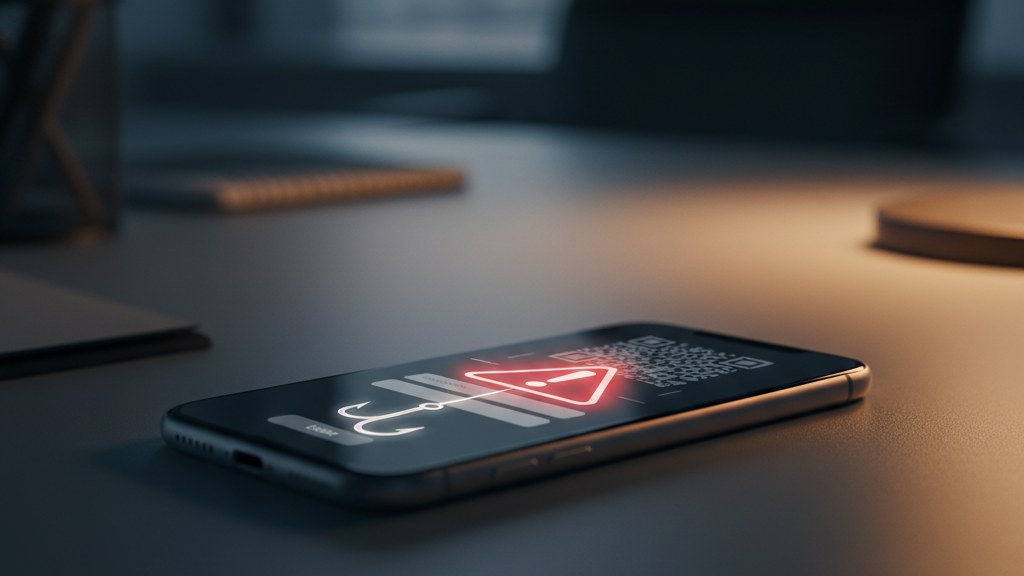
Ein überklebter QR-Code am Parkschein-Automaten genügt, damit aus einer Zehn-Minuten-Parkgebühr ein Quishing QR-Code Betrug mit leergeräumtem Konto wird – dieser Satz zeigt, wie schnell aus Bequemlichkeit ein Schaden entsteht.
Am Parkautomaten klebt ein kleines, sauber gedrucktes Quadrat über dem Originalcode – kaum jemand bemerkt den Unterschied, bevor die Handykamera schon längst geöffnet ist. Wer den vermeintlichen Bezahl-Link scannt, landet nicht auf der Seite des Parkraumbewirtschafters, sondern auf einer täuschend echten Nachbildung, die Kartendaten, Zugangsdaten fürs Online-Banking oder eine Push-TAN-Bestätigung abgreift. Genau darin liegt die Masche, die sich hinter dem Quishing QR-Code Betrug verbirgt: Aus einer alltäglichen Situation wird binnen Sekunden ein finanzieller Ernstfall.
Das Bundesamt für Sicherheit in der Informationstechnik nennt manipulierte QR-Codes als einen zunehmend relevanten Angriffsvektor, weil sie klassische Schutzmechanismen elegant umgehen. Ein QR-Code ist für Spamfilter und Antivirenprogramme zunächst nur ein Bild – die dahinterliegende URL wird erst beim Scannen sichtbar, wenn die Nutzerin oder der Nutzer längst im Browser des Smartphones gelandet ist. Der klassische Quishing QR-Code Betrug findet sich deshalb nicht nur an Parkautomaten, sondern zunehmend auch an Ladesäulen, in gefälschten Paketbenachrichtigungen, auf unterschobenen Rechnungen und sogar auf Plakaten im öffentlichen Raum.
Dieser Beitrag ordnet ein, wie die Masche technisch funktioniert, warum sie so erfolgreich ist, und vor allem: welche zivilrechtlichen Erstattungsansprüche Betroffenen nach einem Schaden zustehen – von der nicht autorisierten Zahlung über die Rolle der groben Fahrlässigkeit bis zu den Fristen, die zwingend einzuhalten sind.
Wenn Sie einen gefälschten QR-Code gescannt haben und Geld verloren haben, prüfen wir umgehend, welche Erstattungsansprüche gegenüber Ihrer Bank bestehen. Jetzt unverbindlich Kontakt aufnehmen.
Quishing QR-Code Betrug: So läuft der Angriff am Parkautomaten konkret ab
Die Täter drucken einen eigenen QR-Code, der optisch kaum vom Original zu unterscheiden ist, und kleben ihn über den echten Code auf dem Parkscheinautomaten oder direkt auf den Hinweiszettel daneben. Beim Scannen öffnet sich eine Zahlungsseite, die dem Corporate Design des Parkraumbewirtschafters täuschend ähnlich sieht. Dort werden entweder Kartendaten samt CVV abgefragt, oder es wird über eine gefälschte Banking-App-Weiterleitung eine Push-TAN-Bestätigung für eine ganz andere, deutlich höhere Überweisung erschlichen, als es die angezeigte Parkgebühr vermuten lässt.
- Parkautomaten und Parkscheinautomaten mit überklebtem Original-QR-Code
- Ladesäulen für Elektrofahrzeuge mit manipuliertem Bezahl-Aufkleber
- Gefälschte Paketbenachrichtigungen mit angeblicher Zollgebühr per QR-Code
- Untergeschobene Rechnungen oder Mahnungen mit QR-Zahlungscode
- Plakate, Flyer und Aushänge mit vermeintlichen Rabattaktionen
Entscheidend ist, dass die Betrüger auf einen Moment der Eile setzen: Wer schnell weiterfahren oder das Elektrofahrzeug laden möchte, prüft die Ziel-URL nach dem Scan selten kritisch. Genau diese Kombination aus Vertrauen in den physischen Ort und Zeitdruck macht den Quishing QR-Code Betrug für die Täter so wirksam.
Warum QR-Code-Phishing Spamfilter und klassische Warnsysteme umgeht
E-Mail-Phishing wird inzwischen von vielen Spamfiltern zuverlässig erkannt, weil verdächtige Links als Text vorliegen und automatisiert gegen Sperrlisten geprüft werden können. Ein QR-Code besteht dagegen aus einem Bildmuster, das erst nach dem Scan auf dem Gerät der Nutzerin oder des Nutzers in eine URL übersetzt wird – zu diesem Zeitpunkt hat kein Sicherheitssystem des Providers oder der Bank mehr die Möglichkeit einzugreifen. Hinzu kommt, dass viele Menschen im Zusammenhang mit manipulierten Endgeräten und Schadsoftware vor allem an klassische App-Downloads denken, nicht an einen simplen Scan mit der Kamera-App.
Ein weiterer Grund liegt im Vertrauen in den physischen Kontext: Ein QR-Code an einem amtlich wirkenden Parkautomaten wirkt seriöser als ein Link in einer E-Mail von unbekanntem Absender, obwohl das technische Risiko identisch ist. Genau dieser psychologische Effekt erklärt, warum der Quishing QR-Code Betrug in den vergangenen Monaten spürbar häufiger als Angriffsvektor auftaucht.
Rechtliche Einordnung: nicht autorisierte Zahlung nach § 675u BGB
Zivilrechtlich kommt es maßgeblich darauf an, wie die betrügerische Zahlung technisch ausgelöst wurde. Wurde über die gefälschte Seite lediglich eine Kartenzahlung mit Daten abgebucht, die der Kontoinhaber nie wissentlich für diesen konkreten Betrag freigegeben hat, handelt es sich um eine nicht autorisierte Zahlung im Sinne des § 675u BGB. Die Bank ist dann dem Grunde nach zur unverzüglichen Erstattung verpflichtet, unabhängig davon, ob die Bank oder das Zahlungsinstitut zunächst ein Verschulden des Kunden behauptet.
Anders liegt der Fall, wenn über die gefälschte Bezahlseite eine Push-TAN für eine völlig andere Überweisung freigegeben wurde. Auch hier bleibt die Verfügung eine nicht autorisierte, weil die Willenserklärung durch Täuschung erschlichen wurde – die Bank kann sich aber unter Berufung auf § 675v BGB auf grobe Fahrlässigkeit berufen und die Erstattung verweigern. Die Beweislast für die grobe Fahrlässigkeit trägt dabei die Bank, nicht der Kunde. Wer sich hier unsicher ist, findet einen vertiefenden Überblick zu den Rechten nach einem Online-Banking-Betrug.
Die BGH-Linie zu TAN-Weitergabe und die Rolle der groben Fahrlässigkeit
Der Bundesgerichtshof hat sich mit der Frage der groben Fahrlässigkeit bei manipulierten Freigaben bereits befasst. Im Urteil zum Aktenzeichen XI ZR 107/24 vom 22. Juli 2025 gab eine Kundin TANs nach einem Anruf mit gefälschter Bank-Rufnummer heraus – die Klage scheiterte, weil sie die TAN am Folgetag erneut preisgab, nachdem sie bereits Bedenkzeit gehabt hatte. Der BGH stellte gleichzeitig klar, dass ein sogenanntes Augenblicksversagen die grobe Fahrlässigkeit im Einzelfall ausschließen kann, wenn die Entscheidung in einer überraschenden Situation ohne echtes Reflexionszeitfenster getroffen wurde.
Diese Nuance ist für Betroffene eines Quishing QR-Code Betrug relevant: Wer am Parkautomaten unter Zeitdruck spontan scannt und im selben Moment eine Bestätigung freigibt, befindet sich in einer strukturell anderen Lage als jemand, der nach einer Bedenkzeit erneut handelt. Ob das im Einzelfall als Augenblicksversagen zu werten ist, muss die konkrete Situation zeigen. Wer bereits ähnliche Erfahrungen mit Anrufen oder SMS gemacht hat, findet Vergleichsfälle im Beitrag zum SMS-Betrug bei ING-Kunden. Ergänzend hat der Generalanwalt beim EuGH in den Schlussanträgen zur Rechtssache C-70/25 vom 5. März 2026 die Auffassung vertreten, dass Banken bei nicht autorisierten Zahlungen zunächst unverzüglich erstatten müssen und sich erst nachgelagert auf grobe Fahrlässigkeit berufen dürfen – ein endgültiges Urteil des EuGH steht in dieser Sache noch aus.
13-Monats-Frist und Rückforderung: Was Betroffene nach dem Schaden beachten müssen
Für die Anzeige einer nicht autorisierten Zahlung gilt eine strenge Ausschlussfrist: Nach § 676b Abs. 2 BGB müssen Betroffene den Widerspruch spätestens 13 Monate nach der Belastungsbuchung gegenüber der Bank geltend machen, sonst erlischt der Erstattungsanspruch unabhängig von seiner ursprünglichen Berechtigung. Wer nach einem Quishing QR-Code Betrug also zunächst zögert, weil der Schaden zunächst gering erscheint, sollte diese Frist nicht unterschätzen.
Landet das erschlichene Geld auf einem fremden Konto, kommt zusätzlich eine bereicherungsrechtliche Rückforderung nach § 812 BGB gegen den Empfänger in Betracht – in der Praxis ist dieses Konto aber häufig ein sogenanntes Finanzagenten-Konto, über das die Täter das Geld binnen Minuten weiterleiten. Ist bereits eine Kontosperre erfolgt, weil die empfangende Bank Verdacht geschöpft hat, ordnet der Beitrag Online-Banking gesperrt nach Betrug die Rechte und Sofortmaßnahmen ein.
Als erfahrene Anwälte im Bank- und Kapitalmarktrecht helfen wir Ihnen, die Vorgehensweise der Betrüger rechtlich einzuordnen und konkrete Schritte zur Rückforderung Ihrer Gelder einzuleiten. Kontaktieren Sie uns jederzeit für ein unverbindliches Erstgespräch.
Neue Regulatorik 2026: Was PSD3, PSR und Verification of Payee ändern
Auf europäischer Ebene zeichnet sich mit der geplanten dritten Zahlungsdiensterichtlinie (PSD3) und der begleitenden Zahlungsdiensteverordnung (PSR) ein Paradigmenwechsel ab: Nach der politischen Einigung von Rat und Parlament sowie der finalen Trilog-Einigung im April 2026 sieht Art. 59 des PSR-Entwurfs künftig eine Haftung der Banken und Zahlungsinstitute auch für autorisierte, aber betrügerisch veranlasste Zahlungen vor – insbesondere bei Call-ID-Spoofing. Diese Regelung ist noch nicht in Kraft, sondern durchläuft erst den Weg über das Amtsblatt und eine Übergangsfrist; die heutige Rechtslage richtet sich weiterhin nach §§ 675u und 675v BGB.
Bereits geltendes Recht ist dagegen die Verification of Payee-Pflicht: Seit dem 9. Oktober 2025 müssen Banken bei Euro-Instant-Zahlungen den eingegebenen Namen mit dem tatsächlichen Kontoinhaber abgleichen und bei einer Abweichung warnen. Unterlässt die Bank diese Warnung, kann sie für den daraus entstehenden Schaden haften. Fintech-Konten, die über Banking-as-a-Service-Plattformen laufen, sind von diesen Pflichten nicht ausgenommen, wie der Beitrag zum Phishing bei Fintech-Konten hinter Solaris SE zeigt. Da Instant-Zahlungen in Sekunden ausgeführt werden, bleibt eine Rückholung nach Ausführung praktisch nur über das kulanzbasierte SEPA-Instant-Recall-Verfahren möglich, auf das kein Rechtsanspruch besteht.
Strafanzeige, Akteneinsicht und weitere Schritte für Betroffene
Neben der zivilrechtlichen Erstattung sollten Betroffene stets auch strafrechtlich vorgehen: Der klassische Quishing QR-Code Betrug erfüllt den Tatbestand des Betrugs nach § 263 StGB, weil Täter über die Zahlungsseite gezielt einen Menschen täuschen. Eine Strafanzeige bei der Polizei ist unabhängig vom zivilrechtlichen Erstattungsanspruch sinnvoll, da sie die spätere Beweisführung erleichtert und häufig zur Identifizierung von Finanzagenten-Konten beiträgt.
Als Geschädigte oder Geschädigter steht Betroffenen zudem ein Akteneinsichtsrecht nach § 406e StPO zu, das üblicherweise über eine Rechtsanwältin oder einen Rechtsanwalt ausgeübt wird, um die Ermittlungsakte auf verwertbare Hinweise zum Zahlungsweg zu prüfen. Ähnliche Muster zeigt der Vergleich mit gefälschten Amazon-Bestellbestätigungen, bei denen ebenfalls vermeintliche Vertrauensanker missbraucht werden. Zivilrechtliche Ansprüche gegen die eigene Bank verjähren regelmäßig nach drei Jahren gemäß §§ 195, 199 BGB, und wer einen entstandenen Schaden steuerlich geltend machen möchte, findet ergänzende Hinweise im Beitrag zur steuerlichen Absetzbarkeit von Phishing-Schäden.
Kanzlei Dr. Araujo Kurth – Ihr Partner im Bank- und Kapitalmarktrecht
Die Kanzlei Dr. Araujo Kurth berät und vertritt Mandanten bundesweit im Bank- und Kapitalmarktrecht. Rechtsanwalt Dr. Michel de Araujo Kurth M.A. verfügt über langjährige Erfahrung im Bankwesen und in der anwaltlichen Praxis und hat sich auf die Vertretung von Mandanten in bank- und kapitalmarktrechtlichen Streitigkeiten spezialisiert.
Die Kanzlei begleitet Mandanten sowohl außergerichtlich als auch vor Gericht – von der ersten rechtlichen Einordnung über die Kommunikation mit Banken, Zahlungsdienstleistern und Finanzinstituten bis zur Durchsetzung von Schadensersatz- und Rückforderungsansprüchen. Beratungen finden in den Büros in Frankfurt am Main, Darmstadt und Offenbach am Main sowie bundesweit per Videokonferenz statt.
Wenn Sie rechtliche Unterstützung benötigen, stehen wir Ihnen jederzeit zur Verfügung. Kontaktieren Sie uns über unser Kontaktformular für ein unverbindliches Erstgespräch – telefonisch, per E-Mail oder online.
FAQs – Häufig gestellte Fragen zu Quishing QR-Code Betrug
Was genau bedeutet der Begriff Quishing?
Quishing ist ein Kunstwort aus QR-Code und Phishing und bezeichnet Betrugsversuche, bei denen manipulierte QR-Codes auf eine gefälschte Zahlungs- oder Login-Seite führen. Häufige Orte sind Parkautomaten, Ladesäulen und gefälschte Paketbenachrichtigungen. Wer den Code scannt, gibt oft unbewusst Karten- oder Bankdaten preis.
Warum erkennen Spamfilter das QR-Code-Phishing am Parkautomaten oft nicht?
Ein QR-Code ist zunächst nur ein Bildmuster, die dahinterliegende Ziel-URL wird erst nach dem Scannen auf dem Endgerät sichtbar. Klassische Filtermechanismen, die Links in E-Mails oder SMS prüfen, greifen deshalb nicht. Erst durch manuelles Prüfen der angezeigten Adresse lässt sich die Fälschung erkennen.
Hafte ich, wenn ich versehentlich einen gefälschten QR-Code gescannt habe?
Das hängt vom Einzelfall ab. Wurde lediglich eine Kartenzahlung ausgelöst, greift grundsätzlich § 675u BGB und die Bank muss erstatten. Wurde dagegen eine Push-TAN für eine andere Überweisung freigegeben, prüft die Bank, ob grobe Fahrlässigkeit nach § 675v BGB vorliegt, muss diese aber beweisen.
Was sollte ich unmittelbar nach dem Schaden tun?
Zahlungskarte und Online-Banking-Zugang sofort sperren lassen, die Bank schriftlich über die nicht autorisierte Zahlung informieren und eine Strafanzeige bei der Polizei stellen. Screenshots der gefälschten Seite und des QR-Codes sichern, sofern möglich, da sie später als Beweismittel dienen können.
Wie lange habe ich Zeit, den Schaden bei meiner Bank zu melden?
Nach § 676b Abs. 2 BGB gilt eine Ausschlussfrist von 13 Monaten ab der Belastungsbuchung, danach erlischt der Erstattungsanspruch unabhängig von seiner ursprünglichen Berechtigung. In der Praxis sollte die Meldung aber deutlich früher erfolgen, um die Beweislage frisch zu halten.
Ist Quishing strafbar?
Ja, der klassische Fall erfüllt den Tatbestand des Betrugs nach § 263 StGB, da die Täter eine Person gezielt über die Zahlungsseite täuschen. Eine Strafanzeige ist neben dem zivilrechtlichen Erstattungsanspruch sinnvoll und unabhängig von diesem zu stellen.
Bekomme ich mein Geld zurück, wenn es bereits auf ein fremdes Konto weitergeleitet wurde?
Grundsätzlich besteht ein Rückforderungsanspruch nach § 812 BGB gegen den Kontoinhaber, bei dem das Geld gelandet ist. In der Praxis handelt es sich häufig um kurzfristig genutzte Finanzagenten-Konten, von denen die Beträge bereits weitergeleitet wurden, was die tatsächliche Durchsetzung erschwert.
Ändert die geplante PSD3/PSR schon heute etwas an meiner Rechtslage?
Nein, die neuen Haftungsregeln für autorisierte, aber betrügerisch veranlasste Zahlungen aus dem PSR-Entwurf sind noch nicht in Kraft. Für aktuelle Schäden gelten weiterhin die §§ 675u und 675v BGB in Verbindung mit der bisherigen BGH-Rechtsprechung.
Was bringt mir die Verification of Payee bei künftigen Zahlungen?
Seit dem 9. Oktober 2025 müssen Banken bei Euro-Instant-Zahlungen den Empfängernamen mit dem IBAN-Inhaber abgleichen und bei Abweichungen warnen. Unterlässt die Bank diese Warnung, kann sie für einen daraus entstehenden Schaden haftbar sein, was Betroffenen eine zusätzliche Argumentationslinie eröffnet.
Wie erkenne ich einen manipulierten QR-Code am Parkautomaten?
Achten Sie auf Aufkleber, die uneben aufgeklebt wirken, leicht über der Originalfläche stehen oder eine abweichende Druckqualität haben. Prüfen Sie nach dem Scan immer die angezeigte Internetadresse, bevor Sie Zahlungs- oder Bankdaten eingeben, und nutzen Sie im Zweifel lieber die offizielle App des Parkraumbewirtschafters.